Durante anos, a lógica da segurança ofensiva foi relativamente simples: testar o ambiente, identificar vulnerabilidades, entregar um relatório e iniciar a correção.
O problema é que a superfície de ataque deixou de esperar pelo próximo teste.
Novos ativos entram em produção. Ambientes cloud mudam. Integrações são criadas. Permissões são alteradas. Aplicações, APIs, SaaS, identidades e terceiros aumentam a quantidade de caminhos possíveis até os ativos mais importantes da empresa.
Enquanto a infraestrutura muda continuamente, muitas organizações ainda avaliam sua exposição de forma pontual.
É justamente essa diferença de velocidade que o CTEM (Continuous Threat Exposure Management) busca reduzir.
Mais do que encontrar vulnerabilidades, o CTEM propõe uma mudança na maneira de enxergar o risco: sair de uma gestão baseada em listas de problemas para uma operação contínua capaz de identificar onde a empresa está realmente exposta, o que pode ser explorado e o que precisa ser tratado primeiro.
Essa mudança parece pequena.
Na prática, muda toda a lógica de priorização da segurança.
O que é CTEM?
CTEM significa Continuous Threat Exposure Management, ou Gestão Contínua de Exposição a Ameaças.
O conceito, desenvolvido pela Gartner, estrutura a gestão da exposição como um processo contínuo de descoberta, priorização, validação e mobilização.
Não se trata de mais uma ferramenta de cybersecurity.
Trata-se de um programa orientado a risco, capaz de conectar aquilo que a tecnologia identifica ao impacto que uma exposição pode representar para o negócio.
Essa distinção é importante.
Uma empresa pode possuir milhares de vulnerabilidades e, ainda assim, não saber quais delas representam um caminho real até seus ativos mais críticos.
Esse é um dos grandes problemas do modelo tradicional.
Encontrar mais vulnerabilidades não significa necessariamente reduzir mais risco.
O CTEM muda o foco de volume de achados para relevância da exposição.
O problema não é falta de informação. É falta de prioridade.
As organizações têm hoje uma capacidade de detecção muito maior do que há alguns anos.
Scanners, EDR, SIEM, soluções de cloud security, ferramentas de attack surface management, threat intelligence e diversas outras tecnologias produzem milhares de sinais.
O desafio é transformar tudo isso em decisão.
Quando dezenas ou centenas de vulnerabilidades recebem classificações altas ou críticas, a severidade técnica sozinha deixa de resolver o problema.
Nem toda vulnerabilidade crítica representa o mesmo risco.
Uma falha pode ter um CVSS elevado e estar protegida por diferentes controles. Outra, aparentemente menos severa, pode estar exposta à internet, ser explorável e abrir caminho até um sistema essencial para a operação.
É essa diferença que muda a prioridade.
No CTEM, o contexto passa a importar tanto quanto a vulnerabilidade.
Criticidade do ativo, explorabilidade, exposição, inteligência sobre ameaças, controles existentes e caminhos possíveis de ataque passam a fazer parte da decisão.
O resultado esperado é simples: recursos limitados direcionados para aquilo que pode gerar maior impacto.
Por que o pentest anual já não consegue responder sozinho pela exposição
O pentest continua sendo uma das ferramentas mais importantes da segurança ofensiva.
O problema não está no teste.
Está no intervalo.
Um pentest analisa determinado escopo dentro de determinado período. Depois que ele termina, o ambiente continua mudando.
Uma nova aplicação pode ser publicada na semana seguinte. Uma configuração de cloud pode ser alterada. Uma API pode ser aberta. Um fornecedor pode ganhar acesso. Uma nova identidade pode receber permissões excessivas.
Nada disso invalida o pentest realizado.
Mas mostra por que uma fotografia isolada não consegue representar continuamente uma infraestrutura em movimento.
O CTEM não elimina o pentest.
Ele coloca o pentest dentro de uma estratégia maior de validação da exposição.
Em vez de esperar pelo próximo grande ciclo de avaliação para descobrir se algo mudou, a organização desenvolve uma capacidade recorrente de descobrir, priorizar e validar aquilo que realmente pode representar risco.
Essa é uma mudança de maturidade.
Da gestão de vulnerabilidades para a gestão da exposição
A gestão tradicional de vulnerabilidades costuma começar na tecnologia: uma falha é identificada, classificada e encaminhada para correção.
O CTEM começa um passo antes.
Primeiro, define o que realmente importa para o negócio.
Depois, busca entender quais exposições podem ameaçar esses ativos.
Essa inversão evita um erro comum: gastar grande parte do esforço de segurança tratando aquilo que aparece primeiro no dashboard, e não necessariamente aquilo que apresenta maior potencial de impacto.
É também por isso que a Gartner vem posicionando a gestão contínua da exposição como uma evolução dos programas tradicionais de vulnerability management.
O objetivo não é substituir capacidades existentes, mas organizá-las em torno de uma lógica mais próxima do risco real.
Os 5 estágios do CTEM
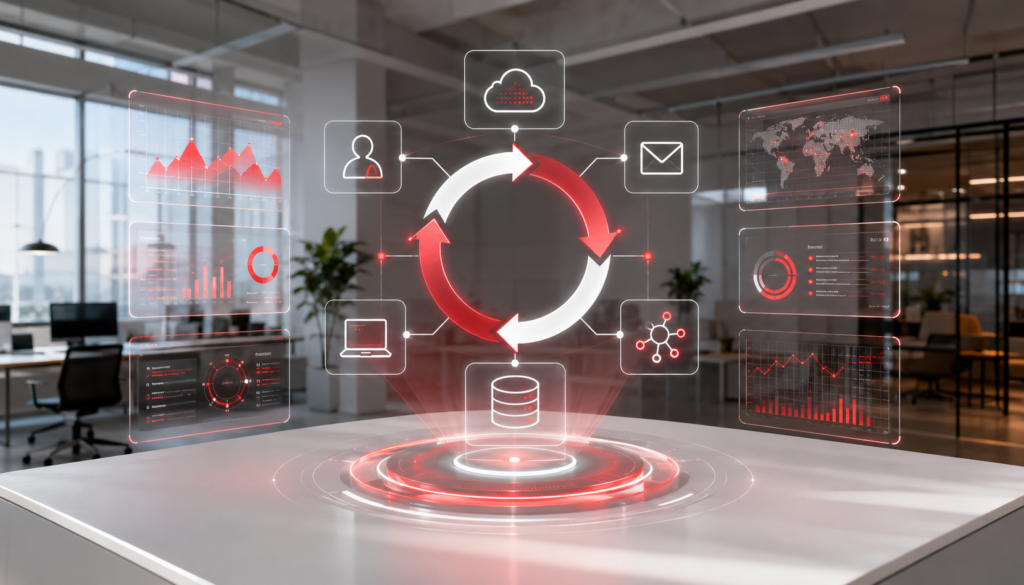
O framework é estruturado em cinco estágios que funcionam de forma cíclica:
Scoping → Discovery → Prioritization → Validation → Mobilization
O valor está justamente no ciclo.
A superfície muda, o contexto muda, as ameaças mudam e as prioridades precisam mudar junto.
1. Scoping: definir o que realmente importa
O primeiro estágio estabelece o escopo do programa.
Em vez de começar por uma lista indiscriminada de equipamentos e vulnerabilidades, a organização identifica os ativos, processos, aplicações, dados e operações mais relevantes para o negócio.
É aqui que segurança e estratégia começam a se encontrar.
Sistemas responsáveis por receita, ambientes que sustentam operações críticas, dados sensíveis, identidades privilegiadas, aplicações essenciais e serviços de terceiros podem assumir níveis diferentes de importância.
Sem essa hierarquia, praticamente tudo pode parecer urgente.
Com contexto de negócio, a priorização começa a ganhar sentido.
2. Discovery: enxergar a superfície real
Depois de definir onde olhar, é preciso descobrir o que realmente existe.
E essa diferença entre o inventário conhecido e a superfície real pode ser maior do que parece.
Ambientes cloud, shadow IT, APIs, ativos externos, aplicações esquecidas, identidades e serviços de terceiros podem criar pontos de exposição fora da visão tradicional do time.
O princípio é direto:
o que a empresa não conhece também não consegue proteger.
Por isso, discovery precisa deixar de ser uma atividade pontual e passar a acompanhar a evolução do ambiente.
3. Prioritization: separar risco de ruído
Este é um dos pontos em que o CTEM mais se distancia de uma abordagem baseada exclusivamente em vulnerabilidades.
O objetivo não é criar uma fila maior de correções.
É criar uma fila melhor.
Uma exposição ganha prioridade quando diferentes fatores mostram que ela possui potencial real de impacto.
O valor do ativo, sua exposição, a possibilidade de exploração, a existência de ameaças conhecidas e os caminhos disponíveis até sistemas críticos ajudam a estabelecer essa ordem.
Em vez de tentar corrigir tudo ao mesmo tempo, a organização concentra esforço no que mais reduz risco.
4. Validation: comprovar o que realmente pode ser explorado
Priorizar por contexto melhora a decisão.
Validar ofensivamente melhora ainda mais.
Nesta etapa, técnicas como pentest, red team e simulações de ataque ajudam a verificar se determinada exposição pode efetivamente ser utilizada e se os controles existentes conseguem interromper o caminho.
É aqui que hipótese vira evidência.
Um scanner pode mostrar uma possibilidade.
A validação ofensiva ajuda a demonstrar se aquela possibilidade representa um risco prático dentro do ambiente analisado.
Isso reduz tempo gasto com falsos positivos, riscos teóricos ou correções que pouco alterariam a exposição real.
5. Mobilization: transformar descoberta em redução de risco
Identificar uma exposição não protege a empresa.
Priorizar uma exposição também não.
Mesmo validar que ela é explorável ainda não resolve o problema.
O valor aparece quando o achado se transforma em ação.
Mobilization conecta segurança às áreas responsáveis pela remediação, estabelece responsáveis, prioridades e acompanhamento e permite validar posteriormente se a exposição foi realmente reduzida.
É nessa etapa que o CTEM sai do dashboard e chega à operação.
E é também onde muitos programas de segurança encontram seu maior desafio.
Tecnologia encontra problemas rapidamente. Empresas nem sempre conseguem corrigi-los na mesma velocidade.
O número que levou CTEM até o board
A Gartner projetou que, até 2026, organizações que priorizassem seus investimentos de segurança com base em um programa contínuo de gestão da exposição seriam três vezes menos propensas a sofrer uma violação do que aquelas que mantivessem abordagens tradicionais de priorização.
A projeção não deve ser interpretada como garantia de resultado.
O ponto mais importante está na lógica por trás dela.
Quanto melhor a empresa identifica onde realmente existe exposição, maior sua capacidade de direcionar orçamento, pessoas e tecnologia para reduzir riscos relevantes.
É também aqui que CTEM ultrapassa a discussão puramente técnica.
Para um CISO, reduzir milhares de vulnerabilidades para centenas pode parecer progresso.
Para o board, o que realmente importa é saber se o risco sobre operações críticas está diminuindo.
Essa é uma conversa completamente diferente.
CTEM muda também a forma de medir segurança
Durante muito tempo, indicadores de cybersecurity foram construídos em torno de volume.
Quantidade de vulnerabilidades encontradas. Quantidade corrigida. Número de pentests realizados. Alertas gerados. Incidentes detectados.
Esses números continuam sendo úteis.
Mas isoladamente dizem pouco sobre exposição.
Uma operação baseada em CTEM começa a aproximar os indicadores daquilo que realmente importa: evolução da exposição dos ativos críticos, tempo para tratar riscos prioritários, cobertura da superfície relevante, eficácia dos controles e eliminação de caminhos de ataque.
O board não precisa saber cada CVE encontrado.
Precisa entender se a organização está mais ou menos exposta do que estava antes.
Essa talvez seja uma das maiores contribuições do CTEM para a gestão de segurança.
Como estruturar uma operação de CTEM
A adoção não precisa começar com uma transformação completa da arquitetura de segurança.
Na maior parte das empresas, já existem diversas peças necessárias.
Scanners. Pentests. SIEM. EDR. Cloud security. Threat intelligence. Inventários. Processos de remediação.
O desafio está em fazer essas capacidades operarem dentro da mesma lógica.
O primeiro passo é selecionar ativos ou processos realmente críticos para o negócio e entender sua superfície associada.
A partir daí, a descoberta precisa ganhar continuidade. O inventário precisa refletir o ambiente real, e não apenas aquilo que oficialmente deveria existir.
Na sequência, vulnerabilidades e exposições precisam ser enriquecidas com contexto para que o time consiga distinguir severidade técnica de risco efetivo.
É então que entra a segurança ofensiva.
Pentests direcionados, red teams e outras formas de validação permitem comprovar quais caminhos realmente funcionam e quais controles respondem como esperado.
Por fim, os achados precisam entrar em um processo de remediação com responsáveis e acompanhamento.
O ciclo termina apenas para começar novamente.
Porque o ambiente que foi protegido ontem não será exatamente o mesmo amanhã.
Segurança ofensiva deixa de ser evento e passa a gerar inteligência contínua
Essa talvez seja a mudança mais relevante.
Pentest e red team deixam de ser vistos apenas como projetos que terminam na entrega de um relatório e passam a alimentar continuamente decisões sobre exposição.
O relatório continua existindo.
Mas deixa de ser o produto final.
O produto final passa a ser redução mensurável do risco.
Essa mudança também altera a relação entre segurança ofensiva e liderança.
O CISO ganha uma visão mais clara de prioridade.
As áreas técnicas recebem menos ruído e mais contexto.
E o board passa a acompanhar segurança de uma forma mais próxima daquela utilizada para administrar qualquer outro risco relevante do negócio.
Do relatório de 200 páginas para uma decisão que cabe em uma frase
Existe uma diferença significativa entre saber que uma empresa possui 3.000 vulnerabilidades e saber que três caminhos de ataque podem levar um invasor até um ativo que sustenta uma operação crítica.
A primeira informação gera volume.
A segunda gera decisão.
É essa mudança que explica por que CTEM vem ganhando espaço nas estratégias de cybersecurity.
Empresas não precisam apenas encontrar mais problemas.
Precisam encontrar os problemas certos, na ordem certa, antes que alguém os explore.
CTEM transforma segurança de uma sequência de avaliações pontuais em uma capacidade contínua de compreender e reduzir exposição.
E, em um ambiente que muda todos os dias, essa diferença importa.
Quanto da sua exposição está realmente sob controle hoje?
Sua empresa pode ter firewalls, EDR, SOC, scanners, pentests e diferentes camadas de proteção e ainda carregar exposições que não aparecem claramente nos relatórios tradicionais.
O desafio não é simplesmente encontrar mais vulnerabilidades.
É descobrir quais delas podem realmente abrir caminho até aquilo que sustenta seu negócio.
Mapeamos sua superfície de ataque, priorizamos as exposições relevantes e utilizamos segurança ofensiva para validar o risco real do seu ambiente.
Saia da gestão baseada em fotografia e avance para uma visão contínua da sua exposição.
Fale com nossos especialistas e descubra onde seu primeiro ciclo de CTEM deve começar.