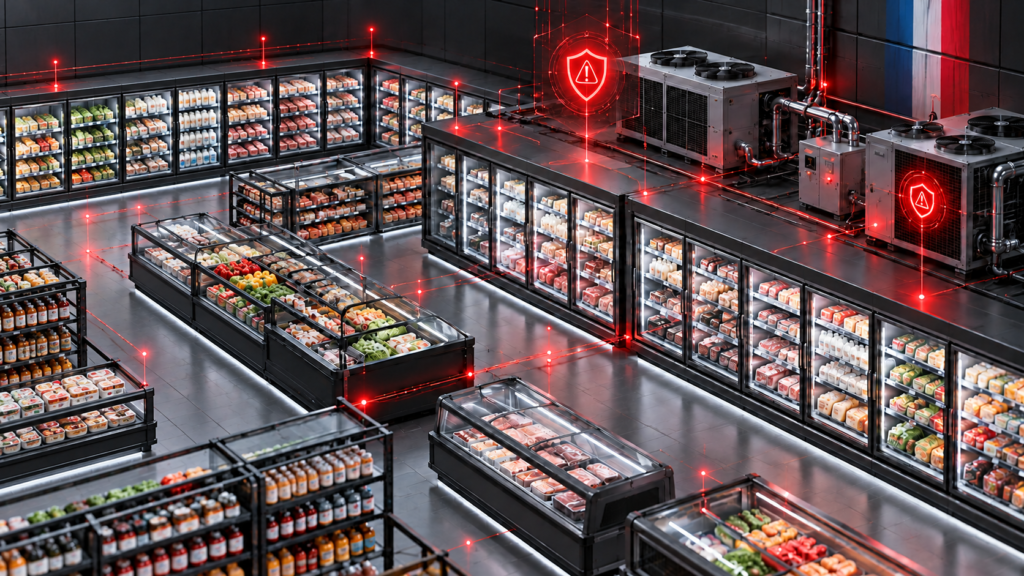
Um ciberataque não precisa roubar dados para causar prejuízos graves ao negócio. Na França, invasores comprometeram sistemas de controle de refrigeração usados por supermercados e alteraram remotamente parâmetros de temperatura e degelo. O resultado foi imediato: perda de produtos perecíveis, interrupção operacional, risco à segurança alimentar e pressão sobre redes varejistas em todo o país.
O caso é um alerta importante para empresas brasileiras que dependem de tecnologia operacional, seja no varejo, indústria, logística, saúde, agronegócio ou infraestrutura crítica. Quando um controlador de refrigeração, um sistema de automação ou um dispositivo IoT está conectado à rede sem a proteção adequada, ele deixa de ser apenas um ativo operacional. Ele se torna uma possível porta de entrada para um incidente cibernético com impacto físico e financeiro.
O que aconteceu na França?
Na noite de 11 para 12 de outubro de 2026, redes de supermercados francesas identificaram alterações anormais em equipamentos de refrigeração. Segundo informações divulgadas pela imprensa internacional, os invasores acionaram remotamente funções de degelo e modificaram temperaturas de sistemas utilizados em lojas.
As primeiras estimativas indicavam centenas de unidades afetadas. Posteriormente, o ministro francês das Finanças informou que cerca de 700 dos 10 mil supermercados do país haviam sido impactados. Entre as redes citadas estavam Carrefour, Intermarché, Coopérative U, E.Leclerc, Monoprix e Netto.
Porém, o impacto não ficou restrito à indisponibilidade tecnológica. Produtos frescos e congelados foram comprometidos, lojas precisaram realizar descarte de mercadorias e as operações de abastecimento foram pressionadas. A ocorrência mostra, de forma concreta, como um ataque a sistemas OT pode se transformar rapidamente em uma crise de continuidade de negócio.
A agência nacional de cibersegurança da França, a ANSSI, publicou alerta sobre comprometimentos envolvendo controladores remotos de instalações de refrigeração. A investigação segue em andamento e o cenário ainda pode evoluir.
O alvo: equipamentos legados, acesso remoto e exposição à internet
Os sistemas citados no incidente incluíam controladores de refrigeração das linhas AK-SM e AK-SC, da Danfoss. A própria fabricante informou que grande parte dos equipamentos afetados pertencia a gerações anteriores, já em fim de vida útil e sem atualizações de software ou segurança.
Logo, esse é o ponto central do caso. Ativos legados costumam permanecer em operação por muitos anos porque cumprem sua função operacional. Porém, quando deixam de receber correções de segurança, eles passam a acumular risco. Se esses equipamentos também possuem acesso remoto, interface web exposta ou autenticação fraca, a superfície de ataque aumenta de forma significativa.
Por isso, a Danfoss recomenda, para equipamentos ainda suportados, a atualização de firmware, o uso de HTTPS, controles mais rígidos de sessão e a proteção das conexões de rede. A fabricante também destaca firewall e VPN como camadas importantes para proteger a conectividade remota.
Por que esse ataque é um caso de OT, IoT e continuidade de negócio?
OT, ou Operational Technology, reúne sistemas que monitoram ou controlam processos físicos. Em um supermercado, isso inclui refrigeração, climatização, energia, automação predial e outros ambientes essenciais para a operação.
Diferentemente de um incidente tradicional em TI, uma invasão em OT pode gerar efeitos físicos:
- Perda de produtos refrigerados ou congelados;
- Parada de linhas de produção;
- Danos a equipamentos;
- Interrupção de serviços;
- Risco à segurança de pessoas e consumidores;
- Impacto regulatório e reputacional;
- Prejuízos financeiros diretos e indiretos.
O caso francês reforça que cibersegurança não deve se limitar a notebooks, servidores e e-mails. A proteção precisa alcançar todos os ativos conectados que sustentam a operação.
As principais lições para empresas brasileiras
- Ativos legados precisam de gestão de risco contínua
Nem todo equipamento antigo pode ser substituído imediatamente. Mas todo ativo fora de suporte precisa ser identificado, classificado e tratado como risco prioritário.
A empresa deve saber quais dispositivos estão em fim de vida, quais recebem atualizações, quais possuem acesso remoto e quais são críticos para a operação. Sem inventário, não há controle efetivo.
- Acesso remoto não pode significar acesso exposto
Interfaces de gestão remota facilitam a manutenção e a operação distribuída. Porém, quando estão diretamente acessíveis pela internet, sem camadas adequadas de proteção, podem expor processos críticos.
A adoção de VPN, ZTNA, autenticação multifator, políticas de menor privilégio e controle de acesso privilegiado reduz a exposição e dificulta o uso indevido de credenciais.
- Segmentação de rede é essencial em ambientes OT
A rede corporativa, a rede de visitantes, os sistemas de TI e os ativos operacionais não devem compartilhar o mesmo nível de confiança.
A segmentação reduz a movimentação lateral de um invasor e ajuda a impedir que um incidente em um ambiente administrativo alcance controladores, sensores, sistemas de automação ou equipamentos industriais.
- Vulnerabilidades precisam ser priorizadas pelo impacto no negócio
Nem toda vulnerabilidade possui o mesmo nível de criticidade. Um equipamento exposto que controla a cadeia de frio, uma linha de produção ou uma operação logística deve receber prioridade diferente de um ativo sem impacto operacional direto.
Uma estratégia de CTEM (Continuous Threat Exposure Management) ajuda a identificar, validar e priorizar exposições conforme o risco real para o negócio.
- Monitoramento 24×7 reduz o tempo entre ataque e contenção
No incidente francês, a velocidade de resposta foi determinante para reduzir perdas em algumas lojas. Alterações anômalas de temperatura, comandos fora do padrão, acessos suspeitos e mudanças de configuração precisam gerar alertas que sejam analisados com rapidez.
Monitoramento contínuo, correlação de eventos e processos claros de resposta ajudam a reduzir MTTD (Mean Time to Detect) e MTTR (Mean Time to Respond).
Como a INN Tecnologia ajuda a reduzir esse risco
A proteção de ambientes críticos exige integração entre pessoas, processos e tecnologia. A INN Tecnologia apoia empresas na construção de uma postura de segurança contínua, orientada ao risco e à realidade operacional de cada negócio.
Entre as frentes que ajudam a reduzir riscos semelhantes aos observados na França estão:
- Diagnóstico de segurança e governança: identificação de lacunas, ativos críticos e prioridades de proteção;
- Gestão contínua de exposição e vulnerabilidades: visibilidade sobre ativos expostos, softwares desatualizados e riscos que exigem tratamento;
- Pentest e validação de segurança: avaliação prática de exposições em aplicações, infraestrutura e acessos remotos;
- SOC e monitoramento 24×7: detecção, investigação, escalonamento e resposta a eventos de segurança;
- SIEM, EDR e XDR: centralização de eventos, visibilidade ampliada e resposta mais rápida a comportamentos suspeitos;
- Zero Trust, ZTNA e SASE: proteção do acesso remoto com políticas baseadas em identidade, contexto e menor privilégio;
- Gestão de acessos privilegiados: controle de credenciais administrativas e redução do risco associado a terceiros e fornecedores;
- Segmentação e proteção de rede: apoio na criação de camadas de defesa entre ambientes corporativos, operacionais e críticos.
A tecnologia isolada não resolve o problema. Firewalls, EDRs, VPNs e ferramentas de monitoramento precisam estar conectados a processos de resposta, governança e uma visão clara dos ativos que mantêm a empresa funcionando.
O alerta é agora
O caso da França não é apenas uma notícia sobre supermercados. É um lembrete de que um dispositivo conectado pode afetar diretamente a receita, a operação, a cadeia de suprimentos e a confiança do mercado.
Por isso, se a sua empresa depende de sistemas de automação, equipamentos conectados, acessos remotos, fornecedores externos ou ativos legados, a pergunta não é apenas “estamos protegidos?”.
A pergunta é: sabemos quais exposições podem interromper nossa operação amanhã?
Não espere um incidente revelar suas vulnerabilidades
A INN Tecnologia pode ajudar sua empresa a identificar exposições críticas, proteger acessos remotos e estruturar uma operação de cibersegurança contínua.
Solicite um diagnóstico inicial e descubra quais riscos podem comprometer a continuidade do seu negócio. Fale com um especialista da INN Tecnologia.