Um incidente cibernético raramente é definido apenas pela capacidade técnica de identificar, conter e corrigir uma ameaça. Embora a resposta tecnológica seja essencial, a forma como a empresa comunica o ocorrido pode determinar o impacto financeiro, regulatório e reputacional da crise.
Quando uma organização sofre um vazamento de dados, ransomware ou qualquer outro evento de segurança, diferentes públicos precisam de respostas: clientes, colaboradores, parceiros, órgãos reguladores e, em alguns casos, a imprensa.
Por isso, uma comunicação de incidentes cibernéticos madura precisa ser planejada antes da ocorrência. Empresas preparadas não esperam uma crise para decidir quem deve falar, quais informações devem ser compartilhadas e quais medidas precisam ser tomadas.
O primeiro passo: entender o impacto antes de comunicar
Durante um incidente, a ansiedade por respostas rápidas pode levar empresas a comunicar informações incompletas ou contraditórias. Entretanto, uma comunicação eficiente começa pela compreensão do cenário.
Antes de enviar qualquer mensagem, o time de resposta deve avaliar:
- quais sistemas foram afetados;
- quais dados podem ter sido comprometidos;
- qual o impacto para clientes e parceiros;
- quais obrigações legais e contratuais existem;
- quais informações já podem ser confirmadas.
Dessa forma, a empresa evita especulações e mantém uma comunicação transparente baseada em fatos.
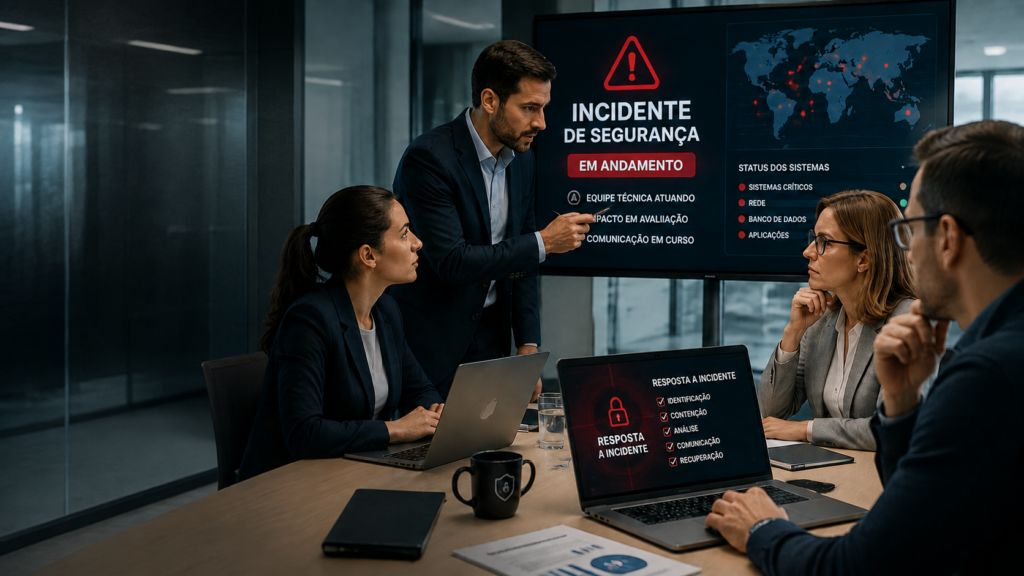
A resposta a incidentes precisa envolver diferentes áreas, como segurança da informação, jurídico, compliance, comunicação e liderança executiva. Afinal, uma crise cibernética não é apenas um problema técnico: ela envolve confiança e continuidade do negócio.
LGPD e ANPD: quando a comunicação se torna uma obrigação
A Lei Geral de Proteção de Dados (LGPD) trouxe uma mudança importante na forma como empresas devem lidar com incidentes envolvendo dados pessoais.
Quando ocorre um incidente que possa causar risco ou dano relevante aos titulares, a organização precisa avaliar a necessidade de comunicação aos envolvidos e à Autoridade Nacional de Proteção de Dados (ANPD), seguindo os critérios regulatórios aplicáveis.
Nesse contexto, a comunicação precisa ser clara, objetiva e apresentar informações relevantes, como:
- descrição do incidente;
- possíveis impactos;
- medidas adotadas para reduzir os danos;
- ações preventivas para evitar novos eventos.
Além da obrigação regulatória, uma comunicação bem conduzida demonstra responsabilidade e fortalece a confiança dos públicos envolvidos.
Contratos também definem quem precisa ser avisado
Muitas empresas se preocupam apenas com notificações regulatórias, mas esquecem que contratos com clientes, fornecedores e parceiros podem estabelecer obrigações específicas em caso de incidentes.
Algumas cláusulas podem determinar:
- prazo máximo para comunicação;
- informações obrigatórias no aviso;
- responsáveis pelo contato;
- procedimentos de investigação e correção.
Por isso, manter um inventário dessas exigências antes de uma crise reduz atrasos e evita conflitos durante um momento de alta pressão.
Uma organização preparada já sabe quais parceiros devem ser comunicados, qual canal utilizar e quem será responsável por conduzir cada interação.
Comunicação interna: colaboradores também fazem parte da resposta
Durante um incidente, colaboradores precisam receber orientações claras. A falta de comunicação interna pode gerar insegurança, disseminação de informações incorretas e até aumentar o risco operacional.
Uma comunicação interna eficiente deve explicar:
- o que aconteceu (quando houver informações confirmadas);
- quais ações estão sendo tomadas;
- quais comportamentos devem ser adotados;
- quem deve responder dúvidas.
Além disso, funcionários treinados contribuem para uma resposta mais organizada e reduzem impactos causados por decisões individuais durante a crise.
O papel da imprensa e da comunicação pública
Em incidentes de grande impacto, a empresa pode precisar lidar com jornalistas e redes sociais. Nesse momento, a ausência de posicionamento oficial pode abrir espaço para interpretações externas e informações incorretas.
Por isso, é importante definir previamente:
- um porta-voz oficial;
- mensagens-chave;
- critérios para divulgação de informações;
- alinhamento entre comunicação, jurídico e segurança.
A comunicação pública deve equilibrar transparência e responsabilidade. Informar rapidamente é importante, mas divulgar dados não confirmados pode prejudicar a investigação e ampliar os impactos.
Como preparar uma comunicação de incidentes antes da crise
Empresas maduras não improvisam durante um incidente. Elas criam processos, documentos e responsabilidades previamente definidos.
Algumas práticas importantes incluem:
Criar modelos de comunicação: Templates para clientes, colaboradores, parceiros e órgãos reguladores ajudam a reduzir o tempo de resposta.
Definir responsabilidades: Cada pessoa precisa saber seu papel: quem aprova mensagens, quem coleta informações técnicas e quem conversa com públicos externos.
Realizar simulações: Exercícios de crise, como simulações executivas (tabletop), ajudam a identificar falhas no processo antes de uma situação real. A INN Tecnologia oferece preparação, simulações e atuação em incidentes reais para minimizar impactos operacionais e reputacionais.
Integrar tecnologia e gestão: A comunicação precisa estar conectada ao processo técnico de resposta, incluindo detecção, contenção, investigação e recuperação.
Comunicação também é parte da segurança
Uma empresa preparada não mede sua maturidade apenas pela capacidade de bloquear ataques. Ela também avalia sua capacidade de responder, comunicar e recuperar a confiança após um incidente.
A comunicação de incidentes cibernéticos deve ser vista como um componente estratégico da segurança da informação. Quando existe planejamento, governança e integração entre áreas, a organização reduz impactos e toma decisões com mais segurança.
Ajudamos empresas a estruturarem uma jornada completa de Cyber Security, unindo diagnóstico, estratégia, implementação e operação contínua para fortalecer a segurança do negócio