Durante décadas, a segurança da informação partiu de uma premissa simples: por trás de cada credencial, existe uma pessoa. Todo o modelo de IAM, monitoramento e resposta a incidentes foi construído sobre essa certeza.
Essa premissa acabou.
Com a chegada da Agentic AI, os agentes de inteligência artificial que planejam, decidem e executam ações por conta própria, as empresas passam a operar com identidades que nenhum modelo tradicional foi projetado para reconhecer. E, mais importante: que nenhum SOC foi treinado para monitorar.
Neste artigo, explicamos por que os agentes autônomos criam uma superfície de ataque inédita, onde estão as brechas dos modelos atuais de identidade e o que as lideranças técnicas devem fazer agora.
O que é Agentic AI e por que ela muda o jogo da segurança
Agentic AI é a evolução dos assistentes de IA tradicionais. Em vez de apenas responder perguntas, o agente recebe um objetivo e age para cumpri-lo: acessa sistemas, consome APIs, envia e-mails, movimenta dados e aciona outros agentes.
Na prática, isso significa que a IA deixa de ser uma ferramenta passiva e passa a ser um ator dentro do ambiente corporativo. Um ator com credenciais, permissões e autonomia de execução.
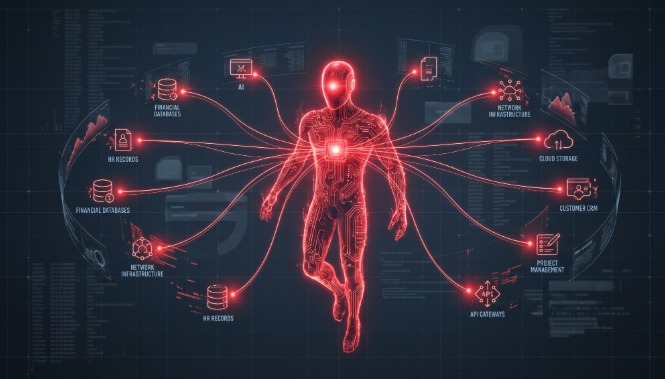
Por consequência, cada agente implantado é uma nova identidade operando na sua rede. E, diferentemente de um funcionário, ele trabalha 24×7, em velocidade de máquina, atravessando múltiplos sistemas em segundos.
O crescimento silencioso das identidades não humanas
As identidades de máquina (service accounts, tokens de API, chaves de integração) já superam as identidades humanas na maioria das empresas em uma proporção de dezenas para um. A Agentic AI acelera esse crescimento de forma exponencial.
Além disso, agentes criam um fenômeno novo: identidades que se multiplicam sozinhas. Um agente pode instanciar sub-agentes, delegar tarefas e gerar cadeias de execução que nenhum inventário de identidade acompanha em tempo real.
Por que o IAM tradicional não cobre agentes autônomos
Os modelos clássicos de gestão de identidade e acesso assumem três condições que os agentes de IA quebram sistematicamente.
1. A premissa do humano por trás da credencial
MFA, biometria, análise de comportamento de login: tudo isso foi desenhado para verificar pessoas. Um agente autônomo não digita senha, não usa celular e não tem padrão de horário. Ele simplesmente usa tokens e chaves, muitas vezes com privilégios amplos e permanentes.
Consequentemente, quando um atacante compromete a credencial de um agente, não existe nenhuma camada humana de verificação para detê-lo.
2. A premissa do comportamento previsível
Ferramentas de UEBA e as regras de correlação do SIEM aprendem baselines de comportamento humano: horários, volumes, sequências típicas de acesso. Um agente de IA, por definição, é não determinístico. Ele pode acessar dez sistemas em uma execução e cinquenta na seguinte, e ambos os cenários serem legítimos.
O resultado é duplo e perverso: falsos positivos em excesso, que geram fadiga de alertas no SOC, e falsos negativos críticos, porque atividade maliciosa se disfarça facilmente de “comportamento normal de agente”.
3. A premissa da intenção rastreável
Quando um usuário executa uma ação indevida, existe responsabilização: quem, quando, por quê. Com agentes, a cadeia de intenção se dilui. Um ataque de prompt injection, por exemplo, pode fazer um agente legítimo, com credenciais legítimas, executar ações maliciosas sem que nenhum acesso tenha sido “invadido”.
Em outras palavras: o perímetro de identidade continua íntegro, e ainda assim o ambiente foi comprometido.
A nova superfície de ataque: o que os criminosos já exploram
Enquanto a maioria das empresas ainda discute governança de IA, os atacantes já operam sobre essa nova camada. Os principais vetores incluem:
- Roubo de credenciais de agentes: tokens de API e service accounts com privilégios excessivos e sem rotação, expostos em repositórios, pipelines e configurações.
- Prompt injection e manipulação de contexto: instruções maliciosas embutidas em e-mails, documentos e páginas web que o agente processa, transformando o próprio agente no vetor do ataque.
- Abuso de permissões delegadas: agentes que herdam escopos OAuth amplos e se tornam pontes de movimentação lateral entre sistemas.
- Agent sprawl: proliferação de agentes criados por áreas de negócio, sem inventário, sem owner e sem ciclo de vida. É o novo shadow IT.
- Exfiltração em velocidade de máquina: um agente comprometido extrai em minutos o que um insider levaria semanas para coletar.
Portanto, a pergunta que lideranças técnicas precisam responder deixou de ser “temos IA no ambiente?”. A pergunta agora é: quantas identidades autônomas operam na sua rede neste momento, e quem responde por cada uma delas?
Como proteger ambientes onde a IA age por conta própria
Não existe solução única. Existe, porém, um caminho estruturado que combina governança e capacidade operacional.
-
Comece pela visibilidade: inventário de identidades não humanas
Antes de controlar, é preciso enxergar. Mapeie todos os agentes, service accounts, tokens e integrações ativas. Para cada identidade, defina um owner humano responsável. Identidade sem dono é risco sem gestão.
-
Aplique Zero Trust também para máquinas
Estenda os princípios de Zero Trust às identidades não humanas: privilégio mínimo por tarefa, credenciais efêmeras com rotação automática, segmentação de acesso por contexto. Um agente que redige relatórios não precisa de acesso ao ERP financeiro.
-
Traga os agentes para dentro do PAM
Trate credenciais de agentes como contas privilegiadas: cofre de credenciais, gravação de sessão, aprovação para ações sensíveis e revogação imediata em caso de anomalia. O PAM que protege seus administradores precisa proteger também seus agentes.
-
Adapte o monitoramento à realidade agentic
O SOC precisa de novas capacidades: baselines específicas por agente, correlação entre a intenção declarada (o objetivo da tarefa) e as ações executadas, e detecção de desvios em cadeias de delegação. Monitorar agentes com regras feitas para humanos é monitorar o vazio.
-
Inclua agentes no plano de resposta a incidentes
Seu playbook de incident response prevê o comprometimento de um agente de IA? Ele define como isolar o agente, revogar credenciais em cascata, interromper sub-agentes e reconstruir a cadeia de decisões? Se a resposta é não, o plano está desatualizado.
-
Eleve o tema ao nível de governança
Por fim, Agentic AI não é apenas um desafio técnico. É um tema de gestão de risco corporativo. Políticas de adoção de agentes, critérios de aprovação, accountability e apetite de risco precisam ser definidos pela liderança executiva, com o CISO conduzindo a pauta no board.
Conclusão: a identidade conhecida acabou. A gestão de identidade, não.
A Agentic AI inaugura uma era em que sua empresa terá mais identidades autônomas do que funcionários. Ignorar essa camada é operar com um ponto cego que cresce todos os dias.
A boa notícia: os fundamentos continuam valendo. Visibilidade, privilégio mínimo, monitoramento contínuo e resposta estruturada segue sendo a base, desde que redesenhados para atores que pensam, decidem e agem sozinhos.
As empresas que tratarem identidades de agentes com o mesmo rigor que tratam identidades humanas sairão na frente. As que não tratarem descobrirão, da pior forma, que o atacante chegou primeiro.
Quer avaliar se o seu ambiente está preparado para a era dos agentes autônomos? Fale com nossos especialistas e conheça nossa abordagem de governança e operação de segurança para identidades não humanas.